Nous utilisons des cookies pour améliorer votre expérience. Pour nous conformer à la nouvelle directive sur la vie privée, nous devons demander votre consentement à l’utilisation de ces cookies. En savoir plus.
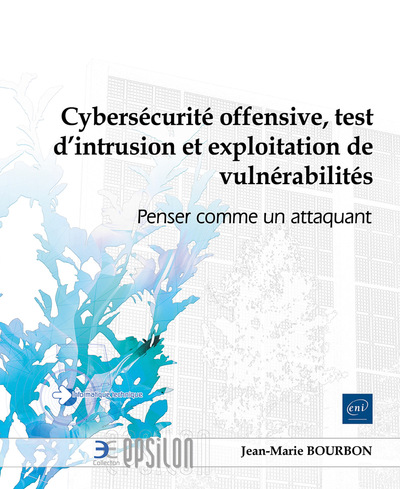
Cybersécurité offensive, test d’intrusion et exploitation de vulnérabilités
ENI - EAN : 9782409055461
Édition papier
EAN : 9782409055461
Paru le : 31 déc. 2099
39,00 €
36,97 €
Bientôt disponible
Pour connaître votre prix et commander, identifiez-vous
A paraître 31 déc. 2099
Notre engagement qualité
-
 Livraison gratuite
en France sans minimum
de commande -
 Manquants maintenus
en commande
automatiquement -
 Un interlocuteur
unique pour toutes
vos commandes -
 Toutes les licences
numériques du marché
au tarif éditeur -
 Assistance téléphonique
personalisée sur le
numérique -
 Service client
Du Lundi au vendredi
de 9h à 18h
- EAN13 : 9782409055461
- Réf. fournisseur : EPPENSATT
- Collection : EPSILON
- Editeur : ENI
- Date Parution : 31 déc. 2099
- Disponibilite : Pas encore paru
- Barème de remise : NS
- Nombre de pages : 261
- Format : H:216 mm L:178 mm E:13 mm
- Poids : 438gr
-
Résumé :
Ce livre sur la cybersécurité décrit la manière dont les attaques sont réellement menées, au-delà des méthodologies théoriques et des modèles trop simplistes. Il s’adresse aux personnes souhaitant s’orienter vers la sécurité offensive, aux professionnels qui veulent sortir du cadre académique, ainsi qu’aux défenseurs cherchant à comprendre concrètement les mécanismes d’attaque.
Loin d’une approche basée sur des recettes ou des frameworks appliqués mécaniquement, l’auteur s’appuie sur plus de quinze années d’expérience pour proposer une lecture réaliste des attaques. Une compromission ne repose pas sur un outil ou une vulnérabilité isolée, mais sur la capacité à appréhender un contexte, exploiter ses faiblesses et s’adapter en permanence.
Le livre présente les différentes approches offensives, des tests d’intrusion aux exercices Red Team et Threat Led, puis aborde la préparation d’une mission : qualification, organisation du travail, collecte d’évidences et restitution exploitable.
Les phases de reconnaissance sont détaillées, depuis l’OSINT jusqu’à l’énumération active, avec l’analyse de la surface d’attaque, l’identification de services exposés, de défauts de configuration, de fuites d’identifiants ou de failles liées à la supply chain.
L’exploitation est abordée comme une construction progressive : vulnérabilités connues (CVE), failles inédites, chaînes d’attaque, infrastructures offensives, Command and Control (C2), pivoting, contournement des protections endpoint, délivrance de charges malveillantes et intrusion physique.
À travers des vulnérabilités récentes, dont plusieurs découvertes par l’auteur, le lecteur suit la démarche complète, de l’identification à la réalisation d’un Proof of Concept (PoC). Post-exploitation, exploitation d’Active Directory, évaluation des risques (MITRE ATT&CK, CVSS, EPSS) et restitution orientée impact métier complètent cette approche pragmatique pour apprendre à raisonner et penser comme un attaquant.
Illustré par des situations réelles et des retours d’expérience, ce livre propose une approche pragmatique pour comprendre et reproduire les logiques d’attaque. À l’heure de l’automatisation et de l’IA, ce qui fait la différence reste la capacité à raisonner et à penser comme un attaquant, là où les approches automatisées atteignent leurs limites.
-
Biographie :
Jean-Marie BOURBON est expert en cybersécurité offensive et fondateur de Bourbon Offensive Security Services. Depuis plus de quinze ans, il accompagne des organisations dans le cadre de tests d’intrusion, d’audits offensifs et d’exercices Red Team, en reproduisant des scénarios d’attaque réalistes au plus proche des conditions rencontrées sur le terrain. Membre actif de la communauté offensive, il s’intéresse autant à l’exploitation technique des vulnérabilités qu’à la construction de chaînes d’attaque complètes et à l’analyse de leur impact réel. Son approche, pragmatique et directe, vise avant tout à aider les équipes techniques, les défenseurs et les décideurs à comprendre leurs faiblesses pour mieux les corriger et renforcer durablement leur sécurité.